 Инна Ишханова
Когда коллеги спрашивают меня, с чьими персональными данными работает бухгалтерия, почти все называют одно и то же: зарплата, паспорт, СНИЛС сотрудников. И останавливаются. А между тем за один обычный месяц через бухгалтерию малой компании проходят данные как минимум шести разных категорий людей — и большинство из них вообще не сотрудники. Контрагент-ИП, который прислал скан паспорта для акта. Водитель поставщика, которому нужен пропуск на склад. Соискатель, чьё резюме до сих пор лежит в папке «отклик» с прошлого квартала. На моей практике эти люди почти никогда не подписывают ни одного документа по 152-ФЗ — просто потому, что про них не думают как про «персональные данные».
Почему бухгалтерия обрабатывает больше данных, чем кажется
Бухгалтерия и кадровая служба — среди самых рискованных функций компании с точки зрения утечек персональных данных, поскольку ежедневно работают с платёжными документами, паспортными данными и налоговыми декларациями. Причина не в небрежности бухгалтеров, а в самой природе работы: через одну и ту же функцию проходят данные людей с совершенно разным правовым статусом — сотрудник, подрядчик, соискатель, — а правила обработки для них разные.
Масштаб проблемы на уровне всей страны тоже растёт: по данным ЭАЦ InfoWatch, за 2023–2025 годы в России утекло 4,5 млрд записей персональных данных, а сами персональные данные составили 74% всех типов утёкшей информации в 2025 году. Это не значит, что каждая утечка связана с бухгалтерией — но чем шире набор данных, который вы обрабатываете, тем выше цена одной системной ошибки.
В крупной компании эти процессы обычно разнесены по разным отделам: зарплату оформляет бухгалтерия, пропуск на территорию — служба безопасности или ресепшн, резюме рассматривает HR. Но в небольшой компании или у ИП, который ведёт всё сам, один и тот же человек за один рабочий день может оформить зарплату штатным сотрудникам, принять акт от самозанятого дизайнера, выписать пропуск водителю поставщика оборудования и отклонить резюме соискателя на вакансию менеджера. Четыре разных человека, четыре разных правовых режима обработки их данных — и ни один из этих процессов формально не выглядит как «работа с персональными данными», хотя по факту ей и является.
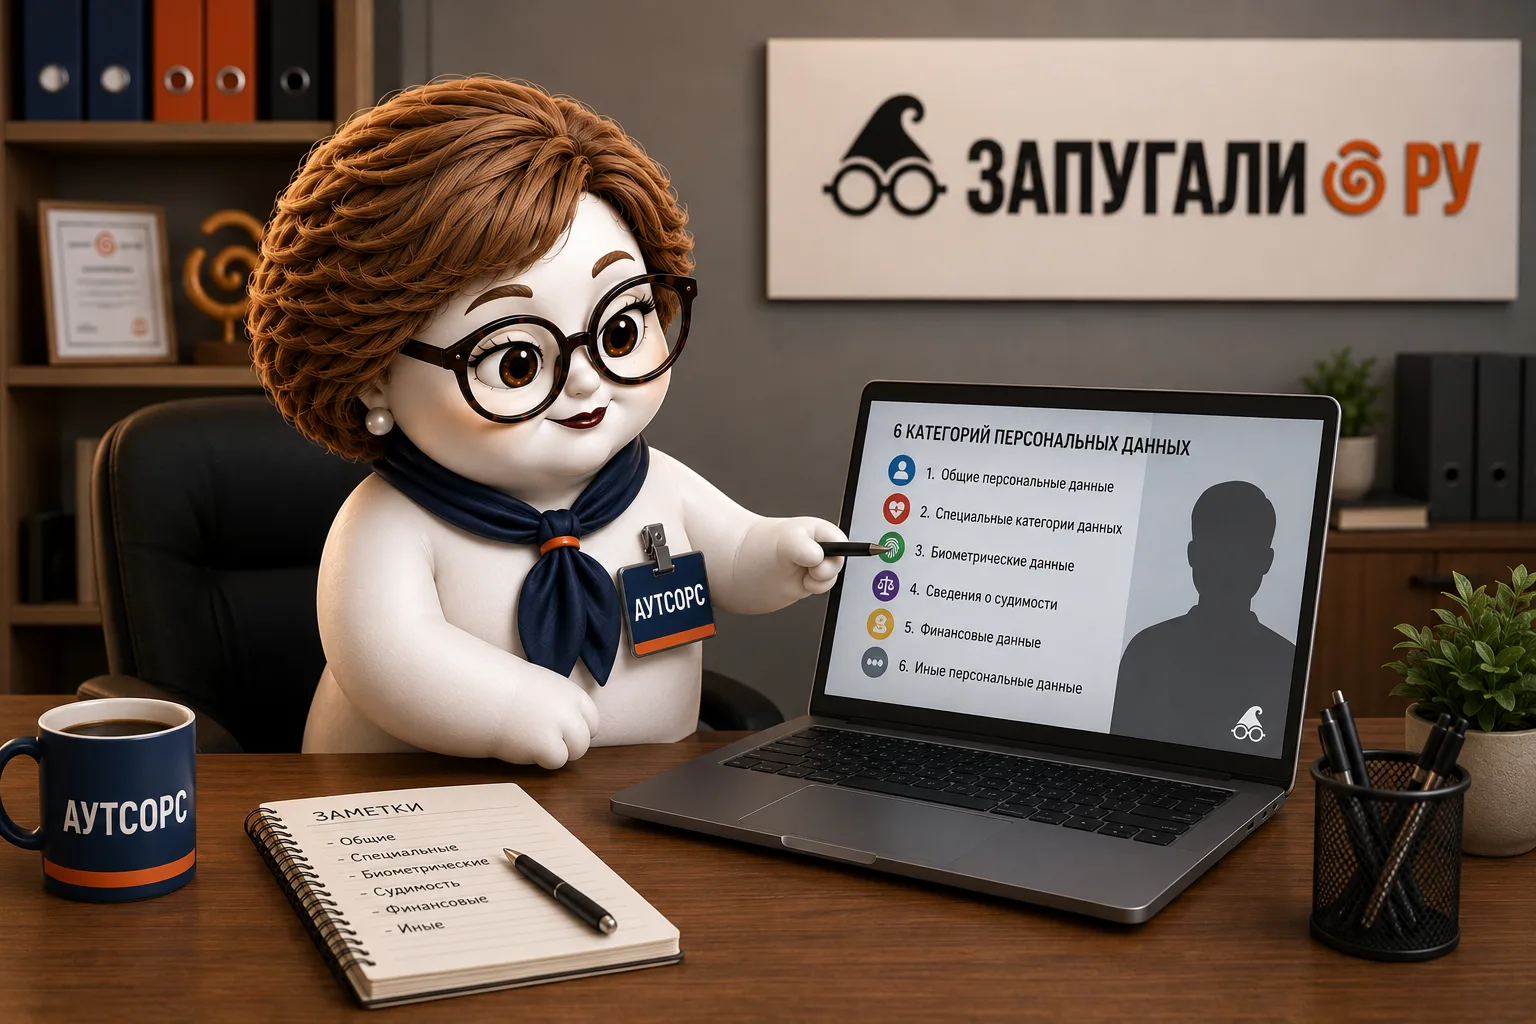
Дальше — разбор по каждой из шести категорий: какое у вас право обрабатывать эти данные, что можно, а что требует отдельного шага. Коротко всю картину можно свести в одну таблицу:
| Категория | Нужно ли согласие | Правовое основание |
|---|---|---|
| Сотрудники | Нет, если обработка ведётся только в рамках трудового договора | п.п. 2 и 5 ч. 1 ст. 6 152-ФЗ |
| Контрагенты-физлица, ИП, самозанятые | Нет, в рамках договора | п. 5 ч. 1 ст. 6 152-ФЗ |
| Представители контрагентов-юрлиц | Нет, кроме биометрии | п.п. 2 и 5 ч. 1 ст. 6 152-ФЗ |
| Клиенты-физлица | Нет, в рамках сделки | п. 5 ч. 1 ст. 6 152-ФЗ |
| Соискатели | Да | Только согласие, п. 1 ч. 1 ст. 6 152-ФЗ |
| Учредители и бенефициары | Нет, обязанность по закону | п. 2 ч. 1 ст. 6 152-ФЗ |
Сотрудники: самая объёмная категория, но не единственная
Это тот случай, с которого начинают все — и правильно: данные штатных сотрудников (ФИО, паспорт, СНИЛС, ИНН, зарплата, больничные) действительно самая большая по объёму категория.
Здесь я не буду повторять то, что уже подробно разобрано в статье про передачу данных сотрудников бухгалтеру на аутсорсе — если вы рассматриваете аутсорсинг бухгалтерии, там разбор именно этой темы: кто отвечает за утечку, что обязательно в договоре, какие штрафы. Здесь достаточно зафиксировать главное: это категория, ради которой чаще всего вспоминают про 152-ФЗ, но далеко не единственная, с которой реально сталкивается бухгалтерия.
Контрагенты и самозанятые: данные без согласия, но не без правил
Если компания работает с исполнителями по гражданско-правовым договорам — ИП, самозанятыми, физлицами по ГПХ — бухгалтерия неизбежно собирает их паспортные данные, ИНН и банковские реквизиты для акта и оплаты.
Отдельное согласие для этого не требуется. Основание — п. 5 ч. 1 ст. 6 152-ФЗ: обработка персональных данных для исполнения договора, стороной которого является сам субъект данных, не требует отдельного согласия. Договор с самозанятым или ИП сам по себе — достаточное правовое основание для сбора и хранения его данных в объёме, необходимом для расчётов и отчётности.
На это стоит обратить особое внимание. Граница проходит не там, где кажется на первый взгляд. Данные самозанятого, полученные для акта и оплаты, — это одна история. Совсем другая — если вы захотите использовать те же данные шире: например, включить телефон исполнителя в рассылку предложений о новых проектах. Это уже выходит за пределы цели «исполнение договора», и здесь понадобится отдельное согласие.
Отдельно — практический нюанс, который путают чаще всего: выплаты самозанятым по налогу на профессиональный доход НЕ облагаются НДФЛ и не отражаются в 6-НДФЛ заказчика — это разные налоговые истории, не имеющие отношения к 152-ФЗ. А вот если самозанятый задним числом теряет статус плательщика НПД (например, превысил лимит доходов), у заказчика возникает обязанность доудержать НДФЛ — и тогда его персональные данные действительно попадают в отчётность по обычному физлицу. Поэтому проверка актуальности статуса самозанятого через сервис ФНС — это не только налоговая гигиена, но и момент, когда меняется правовой режим обработки его данных.
Представители контрагентов: доверенности, пропуска, водители
Эта категория почти никогда не осознаётся как «работа с персональными данными» — а зря. Если контрагент — юридическое лицо, от его имени всё равно действуют конкретные люди: представитель по доверенности, водитель, который привозит товар, курьер, забирающий документы. Чтобы пропустить их на территорию, подписать акт приёма-передачи или оформить доверенность, вы собираете их ФИО, паспортные данные или данные водительского удостоверения, номер автомобиля.
Как и в случае с контрагентами-физлицами, отдельное письменное согласие каждого водителя или представителя в большинстве случаев не требуется — данные для пропускного режима собираются на основании локальных актов оператора (например, положения о пропускном режиме) в связи с исполнением договора с самой компанией-контрагентом. Это подтверждает практика: сбор ФИО, паспортных данных и номеров автомобилей посетителей и представителей контрагентов при организации пропускного режима допускается без отдельного согласия там, где нет иных препятствий.
Здесь важна одна граница. Простой пропускной режим — это одно основание. Биометрия — фотография лица для системы распознавания на воротах или на входе — совершенно другое: для неё простого локального акта недостаточно, нужно самостоятельное правовое основание. Если у вас на проходной стоит камера с распознаванием лиц «для порядка», а не просто журнал пропусков, — это уже другой уровень требований по 152-ФЗ, и его нельзя закрыть тем же способом, что обычный пропуск по паспорту.
Клиенты-физлица: та же логика, если вы выставляете счета напрямую
Если ваш бизнес продаёт не только компаниям, но и физлицам напрямую — выставляет счета, оформляет чеки, ведёт договоры оказания услуг с частными клиентами, — действует тот же принцип, что и с контрагентами: обработка данных для исполнения договора купли-продажи или оказания услуги не требует отдельного согласия (тот же п. 5 ч. 1 ст. 6 152-ФЗ).
Разница возникает там же, где и с самозанятыми: пока данные клиента используются строго для сделки — счёт, акт, гарантийные обязательства — отдельного согласия не нужно. Как только эти данные хотят использовать для чего-то ещё — email-рассылки, ретаргетинга, передачи партнёрам для совместных предложений — нужно отдельное согласие именно на эти цели, и с 1 сентября 2025 года такое согласие должно быть оформлено отдельным документом, а не пунктом внутри другого договора — это прямое требование поправки к ст. 9 152-ФЗ.
Соискатели: норма, о которой почти никто не знает
Ещё в 2012 году Роскомнадзор выпустил разъяснение по обработке персональных данных работников, соискателей на вакантные должности и лиц в кадровом резерве — и оно продолжает действовать и цитироваться сейчас, спустя почти 14 лет.
Ключевая норма, которую стоит запомнить: если компания отказала соискателю и не планирует возвращаться к его кандидатуре, все предоставленные им сведения нужно уничтожить в течение 30 дней с момента решения об отказе — это позиция Роскомнадзора со ссылкой на разъяснение от 14.12.2012. Хранить резюме дольше можно в двух случаях: пока кандидат остаётся в поле зрения для других вакансий и не против этого, документы держат как архив претендентов, не принятых на работу, со сроком год (Перечень Росархива № 236); для формального кадрового резерва нужно отдельное согласие — тогда срок доходит до пяти лет. На практике это значит: папка «отклики» с резюме за последние два года, которую никто не разбирал, формально давно должна была быть пустой.
Есть и более мягкое правило для резюме в свободной форме, из которых невозможно достоверно установить личность отправителя (например, письмо без контактов и подписи) — такие сведения подлежат уничтожению уже в день получения.
Отдельный случай — кадровый резерв. Если вы хотите держать данные понравившегося, но не подошедшего на текущую вакансию кандидата про запас, это законно, но требует отдельного согласия именно на нахождение в резерве — общего согласия «на обработку персональных данных при трудоустройстве» для этого недостаточно, и кандидат должен понимать, на какой срок и на каком основании его данные хранятся дальше.
По моему опыту, это одно из самых частых нарушений именно потому, что решение об отказе принимает HR или руководитель, а бухгалтерия узнаёт о нём в лучшем случае косвенно — и папка с резюме просто продолжает пополняться без единого цикла удаления.
Учредители и бенефициары: данные, которые компания обязана собирать по закону
Здесь стоит сразу расставить границы, потому что путаница в этом месте встречается постоянно. Идентификацию клиента при открытии расчётного счёта — в том числе бенефициарных владельцев компании — проводит банк, и делает он это как субъект антиотмывочного закона 115-ФЗ, а не бухгалтерия компании-клиента. Это вообще не обязанность вашей бухгалтерии.
А вот что действительно относится к бухгалтерии — и часто выпадает из поля зрения: сама компания обязана по ст. 6.1 закона № 115-ФЗ не реже одного раза в год обновлять и документально фиксировать сведения о своих бенефициарных владельцах — ФИО, дату рождения, гражданство, ИНН, паспортные данные, — и хранить эту информацию не менее пяти лет. На практике этим часто занимается именно бухгалтерия, потому что рядом лежат все остальные корпоративные документы. Штраф за неисполнение этой обязанности — от 100 000 до 500 000 ₽ по ст. 14.25.1 КоАП РФ, отдельно от штрафов за нарушения 152-ФЗ.
Согласие самого бенефициара на такую обработку не требуется: правовое основание — п. 2 ч. 1 ст. 6 152-ФЗ (обработка для целей, предусмотренных законом), а конкретную обязанность собирать и ежегодно обновлять эти сведения создаёт ст. 6.1 115-ФЗ. То есть 152-ФЗ отвечает на вопрос «на каком основании обрабатываем», а 115-ФЗ — «почему вообще обязаны это делать». Раз обязанность реальная, а штраф ощутимый, разумно как минимум знать, что она существует.
Как навести во всём этом порядок, если раньше не задумывались
Для большинства из шести категорий закон уже даёт вам законное основание работать с данными без лишней бумажной волокиты — исполнение договора закрывает контрагентов, представителей, клиентов. Проблема обычно не в отсутствии права, а в отсутствии системы: никто не проверял, унесены ли резюме отказников, не прописано ли в договоре с бухгалтером-аутсорсером условие о пропускном режиме, актуальны ли сведения о бенефициарах.
Четыре вещи, с которых стоит начать, если раньше на это не обращали внимания:
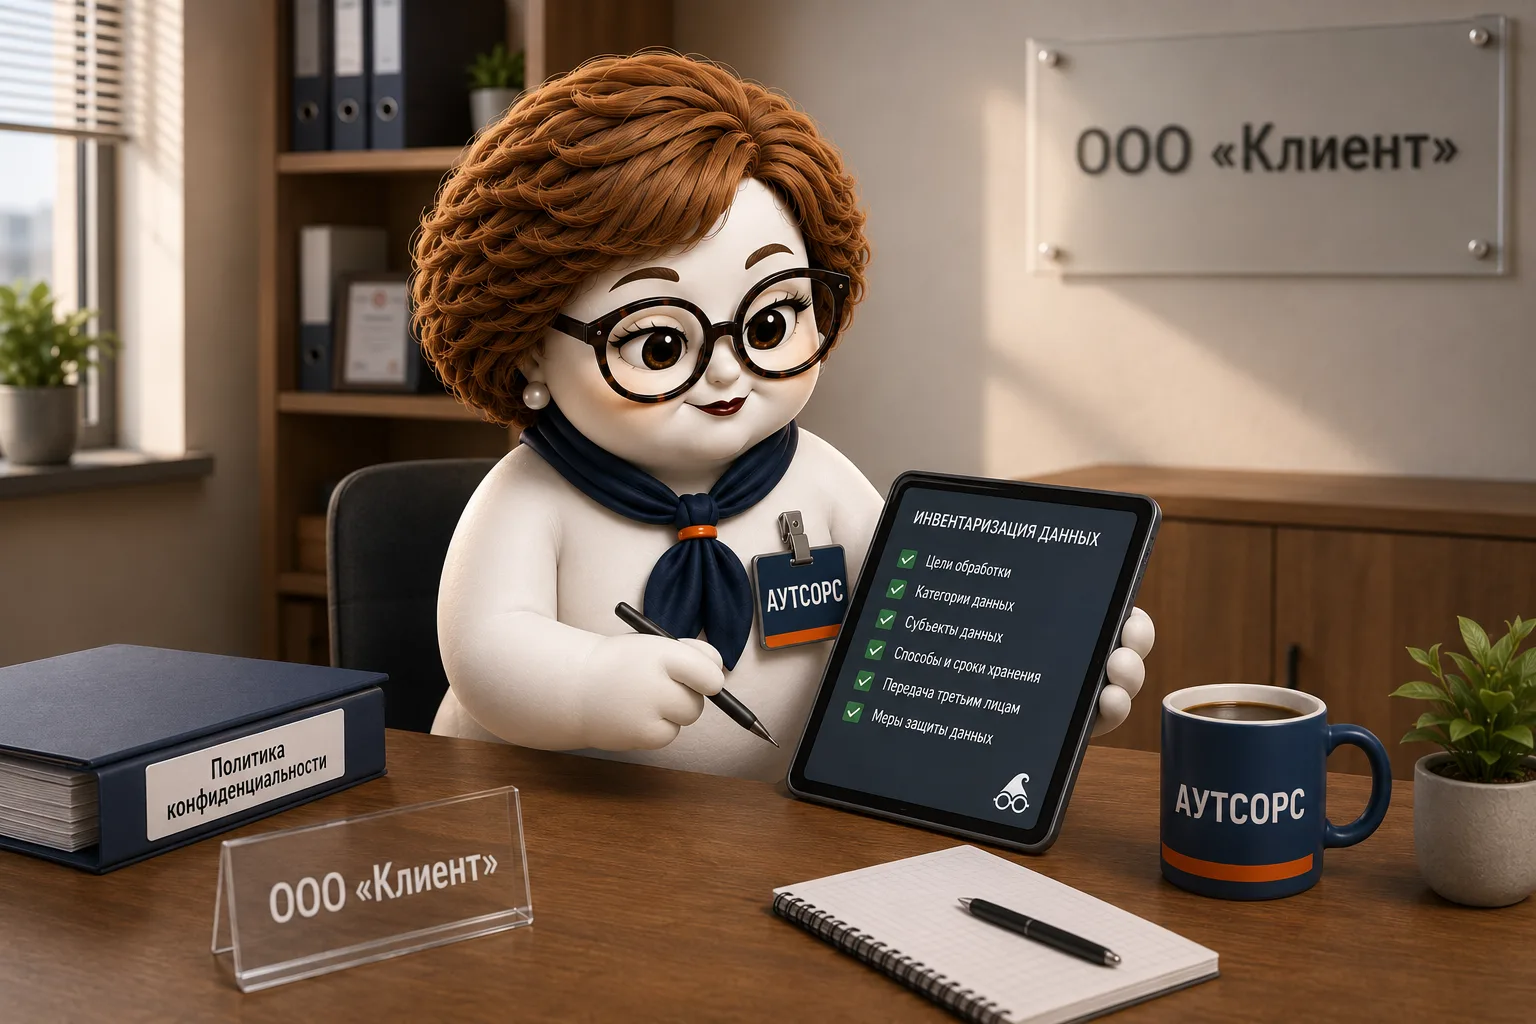
- Инвентаризация. Выпишите по каждой из шести категорий, какие именно данные, о ком, и на каком основании сейчас проходят через бухгалтерию. Это займёт один рабочий день, но сразу покажет реальные пробелы, а не абстрактные риски. У меня на практике этот список почти всегда получается длиннее, чем ожидает сам заказчик, — просто потому что раньше никто не смотрел на бухгалтерию через эту оптику целиком, а не по одной категории за раз.
- Назначенный ответственный. У кого-то в компании должна быть прямая обязанность следить за обработкой персональных данных — включая контроль сроков. Без конкретного имени в приказе эта обязанность обычно «размазывается» между бухгалтером и HR и в итоге не выполняется никем.
- Политика обработки и, если нужно, уведомление в реестр операторов. Если компания ещё не подавала уведомление в Роскомнадзор или документы описывают только данные сотрудников, а не всю картину — это первое, что стоит закрыть.
- Регулярный пересмотр, а не разовая акция. Данные о бенефициарах нужно обновлять не реже раза в год, резюме отказников — вычищать на постоянной основе, а не раз в несколько лет большой уборкой. Проще встроить это в уже существующий годовой цикл бухгалтерской отчётности, чем помнить о нём отдельно.
Штраф за обработку персональных данных без законного основания начинается от 150 000 ₽ для юрлица, при повторном нарушении — до 500 000 ₽ (ст. 13.11 КоАП, действует с 30.05.2025). Для большинства разобранных выше категорий закон и так разрешает обрабатывать данные без лишних формальностей — риск обычно не в законе, а в том, что о части этих данных просто забывают думать как о персональных.
Итог
Бухгалтерия работает с персональными данными гораздо шире, чем принято думать: сотрудники — только одна из шести категорий, наряду с контрагентами-физлицами, представителями партнёров-юрлиц, клиентами, соискателями и, косвенно, бенефициарами компании. Для большинства из них закон уже даёт законное основание без лишних согласий — но у каждой категории свои границы и свои правила хранения, которые легко упустить, если никогда не смотреть на бухгалтерию именно через эту оптику.
Если хотите привести все процессы в порядок системно — от политики обработки до поручений с подрядчиками — можно заказать разработку полного пакета документов по 152-ФЗ под ключ. Если ваша компания ещё не зарегистрирована как оператор персональных данных — разберитесь в статье про регистрацию в реестре операторов. А если сначала хочется понять масштаб своих пробелов — начните с бесплатного аудита сайта на соответствие 152-ФЗ.
Читайте дальше
- Бухгалтерия на аутсорсе и 152-ФЗ: кто отвечает за данные, которые вы передаёте бухгалтеру
- Регистрация в реестре операторов персональных данных
- Бесплатный аудит сайта на соответствие 152-ФЗ
Источники:
- КонсультантПлюс, Федеральный закон от 27.07.2006 № 152-ФЗ, ст. 6 (основания обработки), проверено 05.08.2026
- КонсультантПлюс, ст. 9 152-ФЗ, требование об отдельном оформлении согласия (поправка Федерального закона от 24.06.2025 № 156-ФЗ), проверено 05.08.2026
- ГАРАНТ.РУ, консультация о сборе данных при пропускном режиме и работе с представителями контрагентов, опубликовано 25.03.2024, проверено 05.08.2026
- КонсультантПлюс, Разъяснение Роскомнадзора от 14.12.2012 по данным работников, соискателей и кадрового резерва, проверено 05.08.2026
- КонсультантПлюс, Перечень типовых управленческих архивных документов, утв. приказом Росархива от 20.12.2019 № 236 (сроки хранения документов по подбору персонала и кадровому резерву), проверено 09.09.2026
- Федеральный закон от 07.08.2001 № 115-ФЗ, ст. 6.1 (обязанность юрлица по данным о бенефициарных владельцах), проверено 05.08.2026
- Постановление Правительства РФ от 31.07.2017 № 913, проверено 05.08.2026
- taxcom.ru, «Бенефициары организации: что важно знать бухгалтеру», 06.05.2026
- ЭАЦ InfoWatch, статистика утечек персональных данных в России за 2023–2025 гг., 19.03.2026
- КонсультантПлюс, КоАП РФ, ст. 13.11 (ред. от 30.11.2024 № 420-ФЗ), проверено 05.08.2026
Частые вопросы
Нужно ли отдельное согласие контрагента-ИП или самозанятого на обработку его данных для акта и оплаты?
Нет. Обработка персональных данных для исполнения договора, стороной которого является этот человек, не требует отдельного согласия — основание прямо в п. 5 ч. 1 ст. 6 152-ФЗ. Согласие нужно, только если вы используете эти данные за пределами целей самого договора.
Нужно ли согласие водителя контрагента, чтобы пропустить его на территорию по паспорту?
В большинстве случаев отдельное письменное согласие не требуется — сбор ФИО и паспортных данных для пропускного режима обычно опирается на локальный акт оператора и связан с исполнением договора между компаниями. Исключение — если вы дополнительно фотографируете лицо для распознавания: биометрия требует отдельного основания.
Что делать с резюме соискателей, которых не взяли на работу?
Если вы больше не рассматриваете кандидата — уничтожить в течение 30 дней с момента решения об отказе (позиция Роскомнадзора). Если он остаётся претендентом на другие вакансии, документы можно хранить как архив непринятых соискателей до года, а с его отдельного согласия на кадровый резерв — до пяти лет.
Обязана ли бухгалтерия заниматься данными учредителей и бенефициаров компании?
Формально это не обязанность по 152-ФЗ, а отдельное требование ст. 6.1 115-ФЗ — компания должна не реже раза в год обновлять и документально фиксировать сведения о своих бенефициарных владельцах. На практике этим часто занимается бухгалтерия, хотя закон, из которого растёт обязанность, другой.
Нужно ли согласие клиента-физлица, если я просто выставляю ему счёт или чек?
Нет, если данные используются строго для исполнения договора купли-продажи или оказания услуг — это тот же п. 5 ч. 1 ст. 6 152-ФЗ, что и для контрагентов. Согласие потребуется, если вы захотите использовать эти данные шире — например, для рассылки предложений.
Чем требования отличаются для ИП, который ведёт бухгалтерию сам, от требований для бухгалтерской фирмы на аутсорсе?
Юридически — ничем: обязанности оператора или обработчика персональных данных не зависят от организационно-правовой формы. Разница только в масштабе: чем больше клиентов или сотрудников проходит через бухгалтерию, тем больше категорий данных и тем выше цена одной системной ошибки.
С чего начать, если раньше на 152-ФЗ вообще не обращали внимания?
С инвентаризации: выпишите, какие категории людей и какие данные о них проходят через бухгалтерию прямо сейчас — сотрудники, контрагенты, соискатели, представители партнёров. Это база для остальных шагов — назначения ответственного, политики обработки и, если нужно, уведомления в Роскомнадзор.